O ελαττωματικός κώδικας στα αρχεία ενημέρωσης του λογισμικού Falcon Sensor προκάλεσε ένα από τα μεγαλύτερα τεχνολογικά μπλακ άουτ των τελευταίων ετών
Η ενημέρωση ρουτίνας του ευρέως διαδεδομένου λογισμικού κυβερνοασφάλειας της CrowdStrike, που προκάλεσε χθες Παρασκευή (19/7) την κατάρρευση πληροφοριακών συστημάτων παγκοσμίως, δεν είχε προφανώς υποβληθεί σε επαρκείς ποιοτικούς ελέγχους προτού κυκλοφορήσει, αναφέρουν εμπειρογνώμονες του κλάδου.
Η νεότερη έκδοση του λογισμικού Falcon Sensor υποτίθεται ότι θα καθιστούσε ασφαλέστερα τα συστήματα των πελατών της CrowdStrike, θωρακίζοντας τα απέναντι σε επίδοξους χάκερ, επικαιροποιώντας τις απειλές από τις οποίες τα προστατεύει.
Ωστόσο, ο ελαττωματικός κώδικας στα αρχεία ενημέρωσης προκάλεσε ένα από τα μεγαλύτερα τεχνολογικά μπλακ άουτ των τελευταίων ετών, πλήττοντας εταιρείες που χρησιμοποιούν το λειτουργικό σύστημα Windows της Microsoft.
Τράπεζες, αεροπορικές εταιρείες, νοσοκομεία, ακόμη και κυβερνητικές υπηρεσίες αντιμετώπισαν σοβαρά προβλήματα. Η CrowdStrike έδωσε στη δημοσιότητα πληροφορίες για την επιδιόρθωση των συστημάτων που επηρεάστηκαν, αλλά ειδικοί τόνισαν ότι η αποκατάσταση των προβλημάτων θα χρειαζόταν χρόνο καθώς απαιτούσε τη διαγραφή του ελαττωματικού κώδικα.
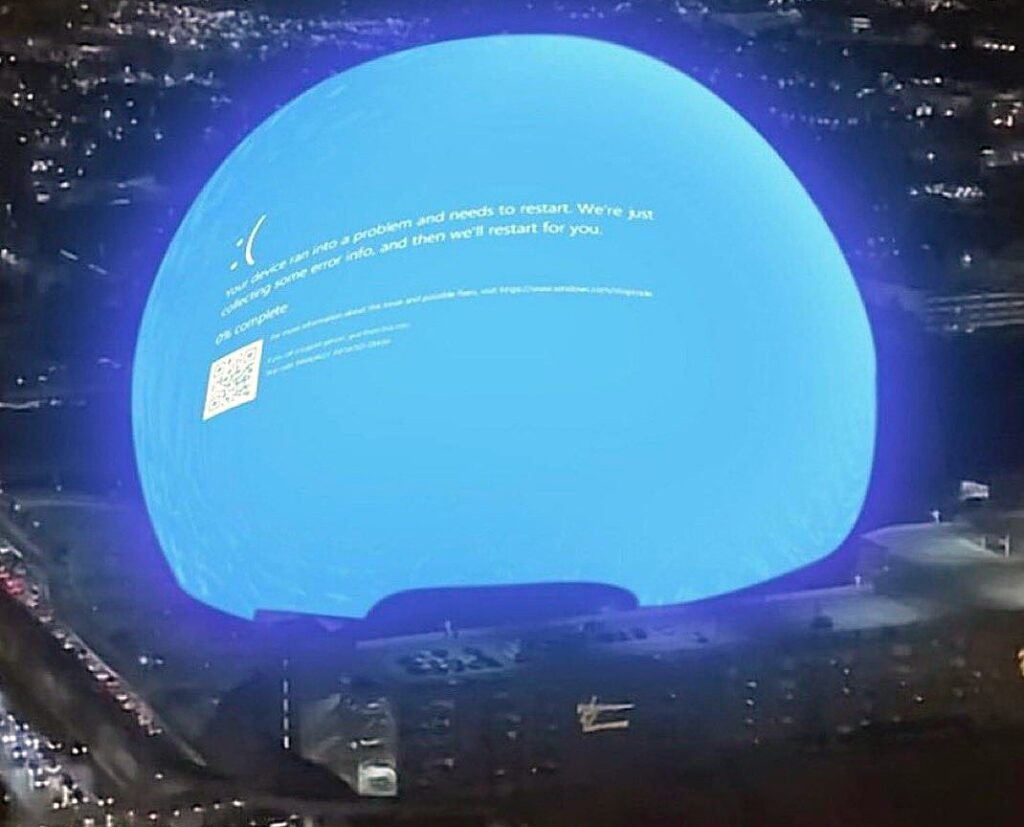
Τα προβλήματα ήρθαν στο φως της δημοσιότητας λίγη ώρα μετά τις πρώτες ενημερώσεις συστημάτων, με τους χρήστες να αναρτούν στα κοινωνικά δίκτυα φωτογραφίες υπολογιστών με μήνυμα κρίσιμου σφάλματος, την αποκαλούμενη «μπλε οθόνη του θανάτου» (blue screen death) που ενημερώνει για την κατάρρευση του λειτουργικού συστήματος.
Δεν είναι σαφές πώς αυτός ο ελαττωματικός κώδικας συμπεριελήφθη στην ενημέρωση και γιατί δεν εντοπίστηκε προτού κυκλοφορήσει.
«Ιδανικά, θα έπρεπε να είχε κυκλοφορήσει πρώτα σε περιορισμένη κλίμακα», τόνισε ο Τζον Χάμοντ, ερευνητής ασφαλείας του Huntress Labs. «Αυτή είναι η ασφαλέστερη προσέγγιση για να αποφευχθεί ένα γενικευμένο χάος, όπως αυτό», εξηγεί.
Στο παρελθόν είχαν καταγραφεί ανάλογα περιστατικά εξαιτίας ενημερώσεων ασφαλείας. Μια ενημέρωση του λογισμικού προστασίας από ιούς της McAfee το 2010 είχε καθηλώσει εκατοντάδες χιλιάδες υπολογιστές.
Το παγκόσμιο μπλακ άουτ λόγω της ενημέρωσης του λογισμικού Falcon Sensor καταδεικνύει την κυριαρχία της CrowdStrike στην αγορά. Πάνω από το 50% των μεγαλύτερων εταιρειών στις ΗΠΑ, ακόμη και η ομοσπονδιακή υπηρεσία κυβερνοασφάλειας (CISA), χρησιμοποιούν το συγκεκριμένο λογισμικό.
Microsoft Windows users right now. #crowdstrike #bsod pic.twitter.com/l153GL0xwU
— Tommy (@tferris) July 19, 2024
ΕΙΔΗΣΕΙΣ ΣΗΜΕΡΑ:
- Ευρωπαϊκές αγορές: Νέα ιστορικά υψηλά για τον Stoxx 600 – Στο επίκεντρο Siemens και Adecco
- BriQ Properties: Στα 3,24 ευρώ η τιμή διάθεσης των νέων μετοχών
- Lidl Ελλάς: Υπέγραψε τη Χάρτα Βιώσιμης Ανταγωνιστικότητας στο Leading Forward Summit 2026
- Μακελειό κοντά στον Λευκό Οίκο: Ένας νεκρός και τέσσερις τραυματίες – Αυτοκτόνησε ο δράστης
- Nvidia: Η «παγίδα» των 140 δισ. δολαρίων – Πώς η Λόρι Χουάνγκ κρατά το κλειδί της περιουσίας μετά την παραίτηση του Τζένσεν
- ΠΟΦΕΕ – ΟΕΕ: Κοινή θέση για υποχρεωτική υπογραφή λογιστή σε όλες τις επιχειρήσεις, ανεξαρτήτως τζίρου
- BRIQ PROPERTIES Α.Ε.Ε.Α.Π. - Γνωστοποίηση Τιμής Διάθεσης των Νέων Μετοχών της Εταιρείας που εκδίδονται στο πλαίσιο Επανεπένδυσης Μερίσματος του προσωρινού μερίσματος της χρήσης 2026
- Τραμπ: «Δεν χρειαζόμαστε συμφωνία με το Ιράν» – Εντολή στον Βανς να επικεντρωθεί στη διαφθορά στις ΗΠΑ
προτεινόμενη πηγή στην Google

Ακολουθήστε το financialreport.gr στο Google News και μάθετε πρώτοι όλες τις ειδήσεις