Σε εξέλιξη οι έρευνες για τον εντοπισμό των δραστών, χωρίς μέχρι στιγμής ανάληψη ευθύνης ή απαίτηση λύτρων – Παλαιωμένο λογισμικό και σοβαρά κενά κυβερνοασφάλειας
Μια πρωτοφανής κυβερνοεπίθεση με στόχο τα συστήματα ψύξης εκατοντάδων σούπερ μάρκετ στη Γαλλία έχει προκαλέσει συναγερμό στις Αρχές, καθώς οι χάκερ κατάφεραν να αποκτήσουν πρόσβαση στους μηχανισμούς ελέγχου της θερμοκρασίας, οδηγώντας στην αλλοίωση τροφίμων και στην καταστροφή μεγάλων ποσοτήτων ευπαθών προϊόντων.
Την Τρίτη (13/10), οι Γάλλοι ερευνητές συνέχιζαν τις προσπάθειες εντοπισμού των δραστών, χωρίς μέχρι στιγμής κάποια ομάδα να έχει αναλάβει την ευθύνη για την επίθεση. Σύμφωνα με το Reuters, τουλάχιστον 350 σούπερ μάρκετ επηρεάστηκαν από το περιστατικό, το οποίο ανέδειξε με ιδιαίτερα ανησυχητικό τρόπο τους κινδύνους που αντιμετωπίζουν οι επιχειρήσεις όταν κρίσιμες υποδομές τους παραμένουν συνδεδεμένες στο διαδίκτυο χωρίς επαρκή προστασία.
Στο στόχαστρο των εισβολέων βρέθηκαν καταστήματα μεγάλων αλυσίδων, μεταξύ των οποίων οι Carrefour, Monoprix, Intermarché και Coopérative U. Οι δράστες φέρονται να παρενέβησαν στα συστήματα ελέγχου της ψύξης, παρακάμπτοντας τις κανονικές ρυθμίσεις θερμοκρασίας και δημιουργώντας προβλήματα στη συντήρηση των τροφίμων.
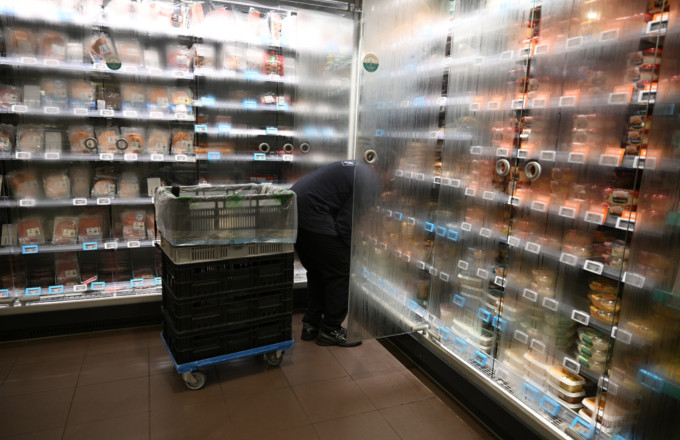
Οι συνέπειες έγιναν άμεσα ορατές σε ορισμένα καταστήματα του Παρισιού, όπου εργαζόμενοι αναγκάστηκαν να απομακρύνουν μεγάλες ποσότητες αλλοιωμένου κρέατος και κατεψυγμένων προϊόντων. Κιβώτια γεμάτα τρόφιμα που δεν ήταν πλέον κατάλληλα για κατανάλωση κατέληξαν σε μεγάλους κάδους απορριμμάτων, αποτυπώνοντας το πραγματικό οικονομικό κόστος μιας ψηφιακής επίθεσης.
Ιδιαίτερο προβληματισμό προκαλεί στις Αρχές το γεγονός ότι δεν έχει εμφανιστεί καμία ομάδα για να διεκδικήσει την ευθύνη, ούτε έχει διατυπωθεί απαίτηση καταβολής λύτρων. Πηγή με γνώση της έρευνας ανέφερε στο Reuters ότι αυτή η σιωπή είναι ασυνήθιστη, καθώς οι κυβερνοεγκληματίες συνήθως επιδιώκουν οικονομικό όφελος, ενώ οι ομάδες χακτιβιστών χρησιμοποιούν τέτοιες επιθέσεις για να προβάλουν πολιτικά ή ιδεολογικά μηνύματα.
Παλαιωμένο λογισμικό και ελλιπής προστασία πίσω από την επίθεση
Στο επίκεντρο της υπόθεσης βρίσκεται η δανέζικη εταιρεία Danfoss, της οποίας το λογισμικό χρησιμοποιείται στα συστήματα ψύξης που επηρεάστηκαν.
Η εταιρεία ανακοίνωσε τη Δευτέρα (12/10) ότι πολλές από τις εγκαταστάσεις που δέχθηκαν την επίθεση χρησιμοποιούσαν εξοπλισμό ο οποίος είχε φτάσει στο τέλος της υποστηριζόμενης διάρκειας ζωής του και δεν λάμβανε πλέον ενημερώσεις λογισμικού ή ασφαλείας. Άλλες μονάδες λειτουργούσαν με παλαιότερες εκδόσεις υλικολογισμικού, γεγονός που ενδεχομένως τις καθιστούσε ευάλωτες σε μη εξουσιοδοτημένη πρόσβαση.
Η Danfoss κάλεσε τους πελάτες της να διατηρούν ενημερωμένα τα συστήματα που εξακολουθούν να υποστηρίζονται και να αντικαθιστούν τον παλαιό εξοπλισμό με σύγχρονες λύσεις. Την Τρίτη, πάντως, απέφυγε να προχωρήσει σε πρόσθετα σχόλια.
Οι κίνδυνοι δεν ήταν άγνωστοι. Ήδη από τις 9 Αυγούστου, η εταιρεία κυβερνοασφάλειας Claroty είχε παρουσιάσει σοβαρές ευπάθειες στον ελεγκτή Danfoss AK-SM 800A, οι οποίες θα μπορούσαν να επιτρέψουν σε επιτιθέμενους να παρακάμψουν διαδικασίες ταυτοποίησης και να εκτελέσουν κακόβουλο κώδικα σε παραβιασμένες συσκευές. Οι συγκεκριμένες αδυναμίες έχουν έκτοτε διορθωθεί, χωρίς ωστόσο να έχει αποσαφηνιστεί εάν χρησιμοποιήθηκαν στη συγκεκριμένη κυβερνοεπίθεση.
ΕΙΔΗΣΕΙΣ ΣΗΜΕΡΑ:
- Bumble: Deal 1,3 δισ. δολαρίων για την εξαγορά της – Νέα εποχή για τις εφαρμογές γνωριμιών
- Νέα εταιρκή ταυτότητα για Alpha Bank
- Κακοκαιρία: «Red Code» σε 8 περιοχές – Μήνυμα 112 στην Εύβοια, σφοδρή βροχόπτωση στην Αττική (video)
- Κλειστά αύριο τα σχολεία σε Ρόδο, Κω και Σύμη ενόψει του κύματος κακοκαιρίας
- VERALLIS ΑΝΩΝΥΜΗ ΕΤΑΙΡΕΙΑ - ΓΝΩΣΤΟΠΟΙΗΣΗ ΠΟΣΟΣΤΟΥ ΔΙΚΑΙΩΜΑΤΩΝ ΨΗΦΟΥ >=5%
- ΑΑΔΕ: Λήγει η προθεσμία επικαιροποίησης στοιχείων για 450 πρατηριούχους – Έρχονται πρόστιμα
- VERALLIS ΑΝΩΝΥΜΗ ΕΤΑΙΡΕΙΑ - VERALLIS Α.Ε. 14 – 10 – 2026
- Γκράβα: Παραμένει το μυστήριο με την οσμή αερίου – Χωρίς χρονοδιάγραμμα η επιστροφή 4.000 μαθητών στις τάξεις
προτεινόμενη πηγή στην Google

Ακολουθήστε το financialreport.gr στο Google News και μάθετε πρώτοι όλες τις ειδήσεις